การบริหารความเสี่ยง · 2025
หัวข้อในหมวดนี้2 หัวข้อ
นโยบายและแผนการบริหารความเสี่ยง
บทนำหลัก
บริษัท อินฟอร์เมชั่น แอนด์ คอมมิวนิเคชั่น เน็ทเวิร์คส จำกัด (มหาชน) ("บริษัท") ตระหนักดีว่าการบริหารความเสี่ยงที่มีประสิทธิภาพเป็นกลไกสำคัญในการขับเคลื่อนองค์กรสู่ความยั่งยืน คณะกรรมการบริหารความเสี่ยงจึงได้ยึดมั่นในการปฏิบัติตามกรอบการบริหารความเสี่ยงองค์กร โดยมุ่งเน้นการบูรณาการการบริหารความเสี่ยงเข้ากับกลยุทธ์การดำเนินธุรกิจ เพื่อให้มั่นใจว่าบริษัทจะสามารถระบุ ประเมิน และจัดการกับความเสี่ยงทั้งจากปัจจัยภายในและภายนอกให้อยู่ในระดับที่ยอมรับได้ (Risk Appetite) พร้อมทั้งแสวงหาโอกาสทางธุรกิจใหม่ ๆ เพื่อสร้างผลตอบแทนที่ดีที่สุดแก่ผู้ถือหุ้นและผู้มีส่วนได้เสียทุกฝ่าย
การบริหารความเสี่ยงของบริษัทประกอบด้วยองค์ประกอบสำคัญ 4 ด้าน เพื่อให้มั่นใจว่าการดำเนินงานจะเป็นไปตามหลักธรรมาภิบาลและบรรลุเป้าหมายองค์กร ดังนี้
องค์ประกอบของการบริหารความเสี่ยง
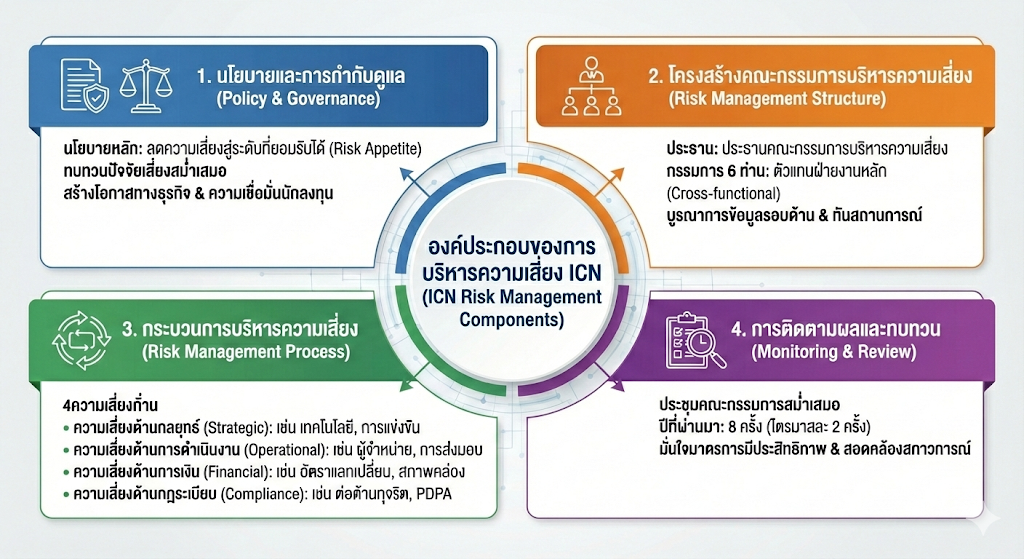 1. นโยบายและการกำกับดูแล (Policy & Governance)
บริษัทฯ ตระหนักถึงความสำคัญของการบริหารความเสี่ยงจากปัจจัยภายในและภายนอก โดยมีนโยบายหลักคือการจัดทำมาตรการลดความเสี่ยงให้อยู่ในระดับที่ยอมรับได้ (Risk Appetite) ควบคู่ไปกับการทบทวนปัจจัยเสี่ยงและอุปสรรคที่อาจส่งผลกระทบต่อบริษัทฯ และผู้มีส่วนได้เสียอย่างสม่ำเสมอ เพื่อสร้างโอกาสทางธุรกิจและสร้างความมั่นใจต่อนักลงทุน
2. โครงสร้างคณะกรรมการบริหารความเสี่ยง (Risk Management Structure)
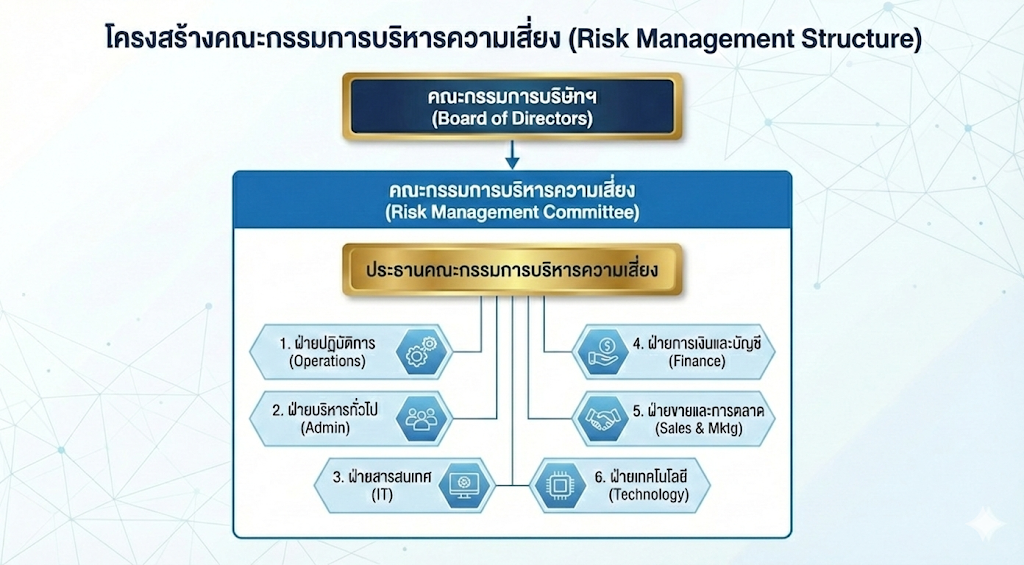
เพื่อให้การประเมินและกำหนดแนวทางการลดความเสี่ยงครอบคลุมทุกมิติอย่างมีประสิทธิภาพ บริษัทฯ ได้แต่งตั้งคณะกรรมการบริหารความเสี่ยง ซึ่งมีวาระไม่เกิน 2 ปี ประกอบด้วยผู้บริหารระดับสูงและตัวแทนจากฝ่ายงานหลัก รวม 7 ท่าน ดังนี้:
ประธาน: ตัวแทนจากกรรมการบริษัท
กรรมการ (6 ท่าน): ตัวแทนจากฝ่ายปฏิบัติการ, ฝ่ายบริหารทั่วไป, ฝ่ายสารสนเทศ, ฝ่ายการเงินและบัญชี, ฝ่ายขายและการตลาด, และฝ่ายเทคโนโลยี
โครงสร้างนี้ช่วยให้เกิดการบูรณาการข้อมูลจากทุกส่วนงาน (Cross-functional) ทำให้การวิเคราะห์ความเสี่ยงมีความรอบด้านและทันต่อสถานการณ์
3. กระบวนการบริหารความเสี่ยง (Risk Management Process)
คณะกรรมการบริหารความเสี่ยงทำหน้าที่ติดตาม ควบคุม ประเมิน และวัดระดับความเสี่ยงที่สำคัญอย่างต่อเนื่อง โดยครอบคลุมประเภทความเสี่ยงหลัก 4 ด้าน ได้แก่:
ความเสี่ยงด้านกลยุทธ์ (Strategic Risk): เช่น การเปลี่ยนแปลงเทคโนโลยี, การแข่งขัน
ความเสี่ยงด้านการดำเนินงาน (Operational Risk): เช่น การพึ่งพิงผู้จำหน่าย, การส่งมอบงาน
ความเสี่ยงด้านการเงิน (Financial Risk): เช่น อัตราแลกเปลี่ยน, สภาพคล่อง
ความเสี่ยงด้านกฎระเบียบ (Compliance Risk): เช่น การต่อต้านทุจริต, กฎหมาย PDPA
4. การติดตามผลและทบทวน (Monitoring & Review)
บริษัทกำหนดให้มีการประชุมคณะกรรมการบริหารความเสี่ยงอย่างสม่ำเสมอ เพื่อพิจารณาและทบทวนสถานะความเสี่ยง โดยในปีที่ผ่านมามีการประชุมทั้งสิ้น 8 ครั้ง (ไตรมาสละ 2 ครั้ง) เพื่อให้มั่นใจว่ามาตรการจัดการความเสี่ยงที่วางไว้นั้นมีประสิทธิภาพและสอดคล้องกับสภาวการณ์ที่เปลี่ยนแปลงไปในแต่ละช่วงเวลา ทั้งนี้ คณะกรรมการบริหารความเสี่ยงได้ดำเนินการรายงานผลการบริหารจัดการความเสี่ยง สถานะความเสี่ยงที่สำคัญ (Key Risk Indicators) รวมถึงแนวทางการจัดการความเสี่ยงต่อคณะกรรมการบริษัทเป็นประจำทุกไตรมาส เพื่อให้คณะกรรมการบริษัทได้รับทราบข้อมูลอย่างต่อเนื่องและสามารถกำกับดูแลการบริหารความเสี่ยงขององค์กรให้เป็นไปตามเป้าหมายและนโยบายที่กำหนดไว้อย่างมีประสิทธิภาพ
รายละเอียดนโยบายและแผน
นโยบายการบริหารความเสี่ยง
ในการบริหารความเสี่ยงจะต้องได้รับความร่วมมือจากบุคลากรทุกระดับจึงกำหนดให้การบริหารความเสี่ยงเป็นความรับผิดชอบของพนักงานในทุกระดับที่ต้องตระหนักถึงความเสี่ยงที่มีในการปฏิบัติงาน โดยให้ความสำคัญในการบริหารความเสี่ยงด้านต่าง ๆ ให้อยู่ในระดับที่เหมาะสมและยอมรับได้
กำหนดให้มีกระบวนการบริหารความเสี่ยงองค์กรที่เป็นไปตามมาตรฐานที่ดีตามแนวปฏิบัติสากล เพื่อให้ เกิดการบริหารจัดการความเสี่ยงที่อาจส่งผลกระทบกับการดำเนินงานของบริษัทฯ อย่างมีประสิทธิภาพ เกิดการพัฒนาและมีการปฏิบัติงานด้านการบริหารความเสี่ยงในทิศทางเดียวกัน โดยนำระบบการบริหารความเสี่ยงมาเป็นส่วนหนึ่งในการตัดสินใจ การวางแผนกลยุทธ์ แผนงาน และการดำเนินงานของผู้บริหาร พนักงาน รวมถึงการมุ่งเน้นให้บรรลุวัตถุประสงค์ เป้าหมาย วิสัยทัศน์ พันธกิจ กลยุทธ์ ที่กำหนดไว้ เพื่อสร้างความเป็นเลิศในการปฏิบัติงาน และสร้างความเชื่อมั่น
กำหนดแนวทางป้องกันและบรรเทาความเสี่ยงจากการดำเนินงานของบริษัทฯ เพื่อหลีกเลี่ยงความเสียหาย หรือความสูญเสียที่อาจจะเกิดขึ้น รวมถึงการติดตามและประเมินผลการบริหารความเสี่ยงอย่างสม่ำเสมอ มีการนำระบบเทคโนโลยีสารสนเทศมาใช้ในกระบวนการบริหารความเสี่ยงของบริษัทฯ และ สนับสนุนให้บุคลากรทุกระดับสามารถเข้าถึงแหล่งข้อมูลข่าวสาร การบริหารความเสี่ยงอย่างทั่วถึงตลอดจนการจัดระบบการรายงานการบริหารความเสี่ยงให้ผู้บริหารและเจ้าหน้าที่ตรวจสอบภายในเป็นไปอย่างมีประสิทธิภาพ
การบริหารความเสี่ยงของบริษัทฯ จะถูกเชื่อมโยงเข้ากับการจัดทำแผนธุรกิจและกลยุทธ์องค์กร โดยทุกกระบวนการดำเนินงานจะต้องผ่านการพิจารณาความเสี่ยงที่อาจเกิดขึ้น เพื่อให้มั่นใจว่าอุปสรรคและผลกระทบที่อาจขัดขวางการบรรลุเป้าหมายของบริษัทฯ นั้นได้รับการบริหารจัดการอย่างเป็นระบบและมีประสิทธิภาพ ตามกระบวนการดังนี้
แผนการบริหารความเสี่ยง (Risk Mitigation Plan)
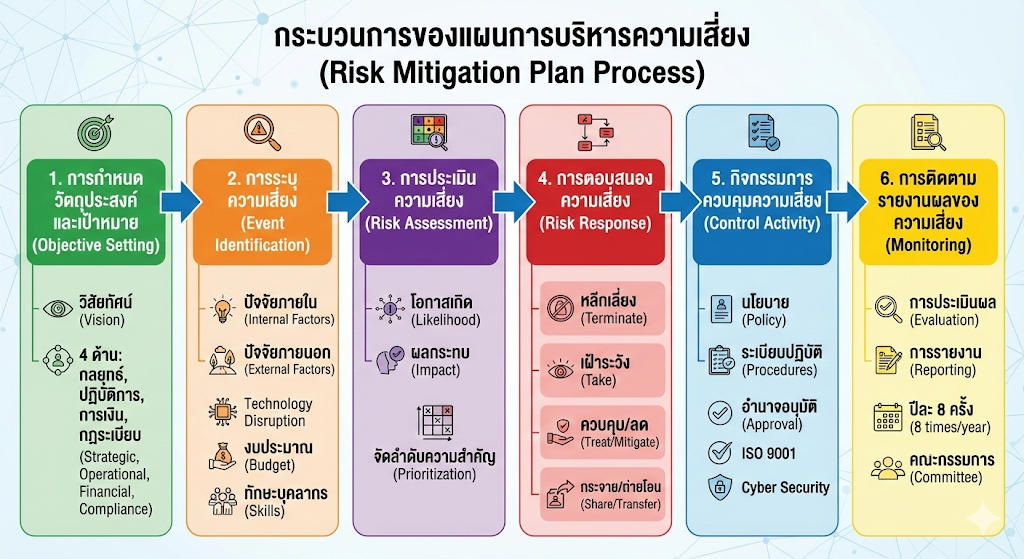
1. การกำหนดวัตถุประสงค์และเป้าหมาย (bjective Setting)
บริษัทฯ กำหนดวัตถุประสงค์การบริหารความเสี่ยงให้สอดคล้องกับวิสัยทัศน์ "ผู้นำด้านโครงสร้างพื้นฐานดิจิทัลแบบครบวงจร" โดยแบ่งเป็น 4 ด้าน ได้แก่:
ด้านกลยุทธ์ (Strategic): เพื่อให้การขยายธุรกิจใหม่สู่ตลาด Data Center, AI Solutions และธุรกิจเกี่ยวเนื่อง ให้เป็นไปตามเป้าหมายการสร้าง New S-Curve
ด้านปฏิบัติการ (Operational): เพื่อให้การส่งมอบงานโครงการ Turnkey และงานบำรุงรักษา (Maintenance) เป็นไปตามกำหนดเวลาและมาตรฐานคุณภาพ
ด้านการเงิน (Financial): เพื่อรักษาสภาพคล่อง บริหารจัดการต้นทุนโครงการ และลดความผันผวนของรายได้ผ่านการสร้างรายได้ประจำ (Recurring Income)
ด้านกฎระเบียบ(Compliance): เพื่อให้การดำเนินงานสอดคล้องกับกฎหมายธุรกิจ กฎระเบียบของตลาดหลักทรัพย์ฯ นโยบายต่อต้านการทุจริต (CAC) และกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA)
2. การระบุความเสี่ยง (Event Identification)
บริษัทฯ จะระบุสาเหตุหรือปัจจัยเสี่ยงโดยพิจารณาจากบริบทเฉพาะของ ICN ทั้งปัจจัยภายในและภายนอก เช่น:
ปัจจัยภายนอก: การเปลี่ยนแปลงเทคโนโลยีอย่างรวดเร็ว (Technology Disruption), ความล่าช้าของงบประมาณภาครัฐ, ความผันผวนของค่าเงินบาทในการนำเข้าอุปกรณ์
ปัจจัยภายใน: ความพร้อมของบุคลากรต่อเทคโนโลยีใหม่ (AI Skill), ประสิทธิภาพการบริหารจัดการผู้รับเหมาช่วง (Sub-contractors)
3. การประเมินความเสี่ยง (Risk Assessment)
พิจารณาโอกาสที่จะเกิด (Likelihood) และระดับผลกระทบ (Impact) ต่อเป้าหมายทางธุรกิจ โดยจัดลำดับความสำคัญ (Prioritization) เช่น ความเสี่ยงที่มีผลกระทบสูงต่อรายได้หลักหรือชื่อเสียงองค์กร จะถูกจัดเป็น "ความเสี่ยงเร่งด่วน" ที่ต้องได้รับการจัดการทันที
4. การตอบสนองความเสี่ยง (Risk Response)
บริษัทกำหนดกลยุทธ์การจัดการความเสี่ยง 4 รูปแบบ ให้เหมาะสมกับสถานการณ์ ดังนี้:
การหลีกเลี่ยง (Avoid): หยุดหรือหลีกเลี่ยงกิจกรรมที่มีความเสี่ยงสูงเกินกว่าระดับที่ยอมรับได้ (Risk Appetite) เช่น การปฏิเสธการเริ่มงานหรือสั่งซื้อของล่วงหน้าหากลูกค้ายังไม่ออกเอกสารยืนยัน (LOI) ที่ชัดเจน
การเฝ้าระวังและยอมรับ (Accept): ยอมรับความเสี่ยงที่หลีกเลี่ยงไม่ได้ หรือคุ้มค่าต่อการลงทุน เช่น การแข่งขันในตลาดประมูลงาน โดยบริษัทฯ จะเฝ้าระวังผ่านการติดตามข่าวสารคู่แข่งและเทคโนโลยีอย่างใกล้ชิด
การควบคุมและลดความเสี่ยง (Treat): ดำเนินการเพื่อลดโอกาสหรือผลกระทบ เช่น
ลดความเสี่ยงด้าน Supply Chain: ใช้นโยบาย Multi-Vendor Strategy เพื่อไม่ให้ขาดแคลนสินค้า
ลดความเสี่ยงด้านรายได้: ขยายงานบริการ (Service) เพื่อเพิ่มรายได้ประจำ (Recurring Income)
ลดความเสี่ยงด้านผู้รับเหมา: ใช้ระบบฐานข้อมูล SORT VENDOR คัดกรองผู้รับเหมาคุณภาพ
การกระจายหรือถ่ายโอน (Share / Transfer): โอนความเสี่ยงไปยังบุคคลที่สาม เช่น การทำสัญญา Forward Contract เพื่อล็อกอัตราแลกเปลี่ยน, การทำประกันภัยความเสียหายโครงการ, หรือการถ่ายโอนงานบางส่วนให้ผู้เชี่ยวชาญเฉพาะด้าน (Outsourcing)
5. กิจกรรมการควบคุมความเสี่ยง (Control Activity)
กำหนดนโยบายและระเบียบปฏิบัติเพื่อควบคุมความเสี่ยงอย่างเป็นรูปธรรม เช่น การกำหนดอำนาจอนุมัติ (Authorization Limit), การตรวจสอบเครดิตลูกค้าหรือคู่ค้ารายใหม่, การปฏิบัติตามมาตรฐาน ISO 9001 และมาตรฐานความปลอดภัยไซเบอร์ เพื่อให้มั่นใจว่ามาตรการที่วางไว้ถูกนำไปปฏิบัติจริง
6. การติดตามรายงานผลของความเสี่ยง (Monitoring)
บริษัทจัดให้มีการติดตามและประเมินผลการบริหารความเสี่ยงอย่างต่อเนื่อง โดยคณะกรรมการบริหารความเสี่ยงจะมีการประชุมร่วมกันอย่างน้อย ปีละ 8 ครั้ง เพื่อทบทวนสถานะความเสี่ยง (Key Risk Indicators: KRIs) และปรับปรุงแผนการบริหารความเสี่ยงให้ทันต่อสถานการณ์ปัจจุบัน (Real-time monitoring) พร้อมทั้งรายงานผลต่อคณะกรรมการบริษัทฯ เพื่อให้การดำเนินงานบรรลุวัตถุประสงค์อย่างยั่งยืน
การดำเนินงานของคณะกรรมการบริหารความเสี่ยง
ในปี 2568 คณะกรรมการบริหารความเสี่ยงได้ปฏิบัติหน้าที่ตามกฎบัตรอย่างเคร่งครัด โดยมีการประชุมรวมทั้งสิ้น 8 ครั้ง เพื่อติดตามสถานการณ์ความเสี่ยงที่สำคัญ (Key Risk Indicators: KRIs) อย่างใกล้ชิด โดยเฉพาะความเสี่ยงด้านเทคโนโลยีสารสนเทศ ความเสี่ยงด้านความยั่งยืน (ESG Risk) และความเสี่ยงจากการขยายธุรกิจใหม่ ซึ่งคณะกรรมการฯ ได้ให้ข้อเสนอแนะและกำหนดมาตรการตอบโต้ความเสี่ยงเชิงรุก เพื่อให้ฝ่ายจัดการนำไปปฏิบัติอย่างเป็นรูปธรรม
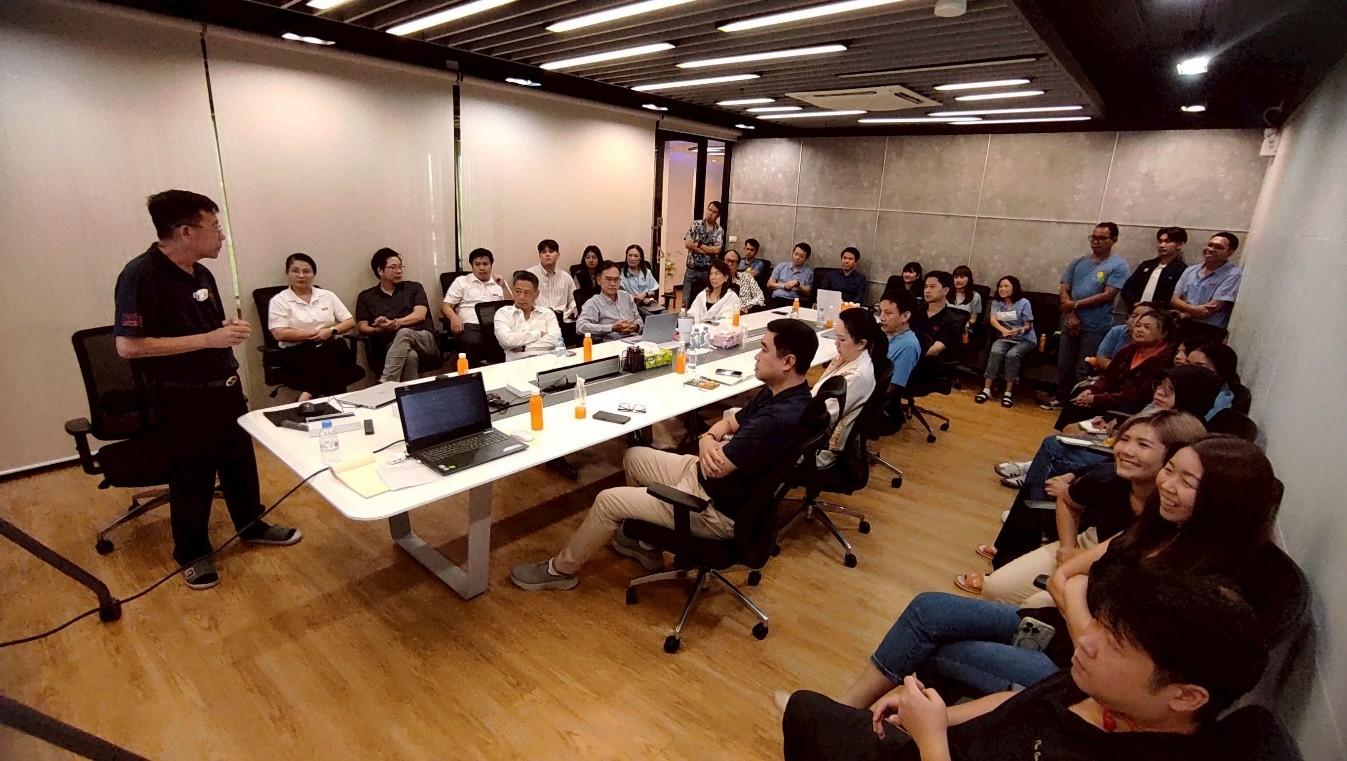
นอกจากนี้ คณะกรรมการฯ ยังให้ความสำคัญกับการสร้างวัฒนธรรมความเสี่ยง (Risk Culture) และการมีส่วนร่วมของบุคลากรทุกระดับ จึงได้ใช้โอกาสในกิจกรรม "ICN Grow Together" (กิจกรรมสื่อสารภายในองค์กรในรูปแบบ Town Hall) ครั้งที่ 11 ประจำไตรมาสที่ 3 ปี 2568 ในวันศุกร์ที่ 29 สิงหาคม 2568 โดย ประธานคณะกรรมการบริหารความเสี่ยง ได้ให้เกียรติบรรยายในหัวข้อการบริหารความเสี่ยงองค์กร ซึ่งได้หยิบยกประเด็นความเสี่ยงที่รวบรวมได้จาก การสำรวจความคิดเห็นของพนักงาน (Risk Survey)มาสื่อสารและแลกเปลี่ยนมุมมอง เพื่อให้พนักงานตระหนักถึงความสำคัญของข้อมูลจากหน้างานจริง และร่วมเป็นส่วนหนึ่งในการเฝ้าระวังความเสี่ยงใหม่ๆ ที่อาจเกิดขึ้น เพื่อให้องค์กรสามารถเติบโตได้อย่างมั่นคงและยั่งยืน
ลิงก์เอกสารนโยบาย
https://www.icn.co.th/a/download/file/231-T-04.pdf
เลขหน้าในรายงาน
195
ความเสี่ยงต่อการดำเนินธุรกิจของบริษัท
บทนำ
1. ความเสี่ยงด้านกลยุทธ์ (Strategic Risk) ความเสี่ยงที่เกี่ยวข้องกับการกำหนดแผนกลยุทธ์ แผนการดำเนินงาน และการนำแผนดังกล่าวไปปฏิบัติอย่างไม่เหมาะสม นอกจากนี้ความเสี่ยงด้านกลยุทธ์ยังรวมถึงการ เปลี่ยนแปลงจากปัจจัยภายนอกและปัจจัยภายใน อันส่งผลกระทบต่อการกำหนดกลยุทธ์ หรือการดำเนินงาน เพื่อให้ บรรลุวัตถุประสงค์หลัก เป้าหมาย และแนวทางการดำเนินงานของบริษัท
2. ความเสี่ยงด้านปฏิบัติการ (perational Risk) ความเสี่ยงที่เกี่ยวข้องกับการปฏิบัติงานของแต่ละ กระบวนการ หรือกิจกรรมภายในบริษัทฯ รวมทั้งความเสี่ยงที่เกี่ยวข้องกับการบริหารจัดการข้อมูลด้านเทคโนโลยี สารสนเทศ และข้อมูลความรู้ต่าง ๆ เพื่อให้การปฏิบัติงานบรรลุเป้าหมายที่กำหนด ซึ่งความเสี่ยงด้านปฏิบัติการจะ ส่งผลกระทบต่อประสิทธิภาพของกระบวนการทำงาน และการบรรลุวัตถุประสงค์หลักของบริษัทในภาพรวม
3. ความเสี่ยงที่เกี่ยวข้องกับการบริหารจัดการทางการเงิน (Financial Risk) โดยอาจเป็นความเสี่ยงที่เกิดจาก ปัจจัยภายใน เช่น การบริหารจัดการด้านการวางแผนการใช้จ่ายเงินตามเทศบัญญัติ หรือจากปัจจัยภายนอก เช่น การจัดสรรเงินงบประมาณหรือความเสี่ยงที่คู่สัญญาไม่สามารถปฏิบัติตามภาระผูกพันที่ตกลงไว้อันส่งผลกระทบต่อการดำรงอยู่ รวมถึงส่งผลให้เกิดความเสียหายต่อบริษัท
4. ความเสี่ยงด้านการปฏิบัติตามระเบียบ (Compliance Risk) ความเสี่ยงที่เกิดจากการไม่ปฏิบัติตามหรือการปฏิบัติที่คลาดเคลื่อนไปจากกฎหมาย กฎระเบียบ ข้อบังคับ มาตรฐานการประกอบวิชาชีพ หรือแนวทางปฏิบัติที่เกี่ยวข้องกับการดำเนินงานของบริษัท ซึ่งอาจส่งผลให้ถูกลงโทษทางกฎหมาย ถูกปรับโดยหน่วยงานกำกับดูแล หรือส่งผลกระทบต่อความน่าเชื่อถือและชื่อเสียงของบริษัท
ทะเบียนความเสี่ยง
| ชื่อความเสี่ยง | ลักษณะความเสี่ยง | ผลกระทบที่อาจเกิดขึ้น | มาตรการบริหารความเสี่ยง | ปัจจัยความเสี่ยงที่เกี่ยวข้อง |
|---|---|---|---|---|
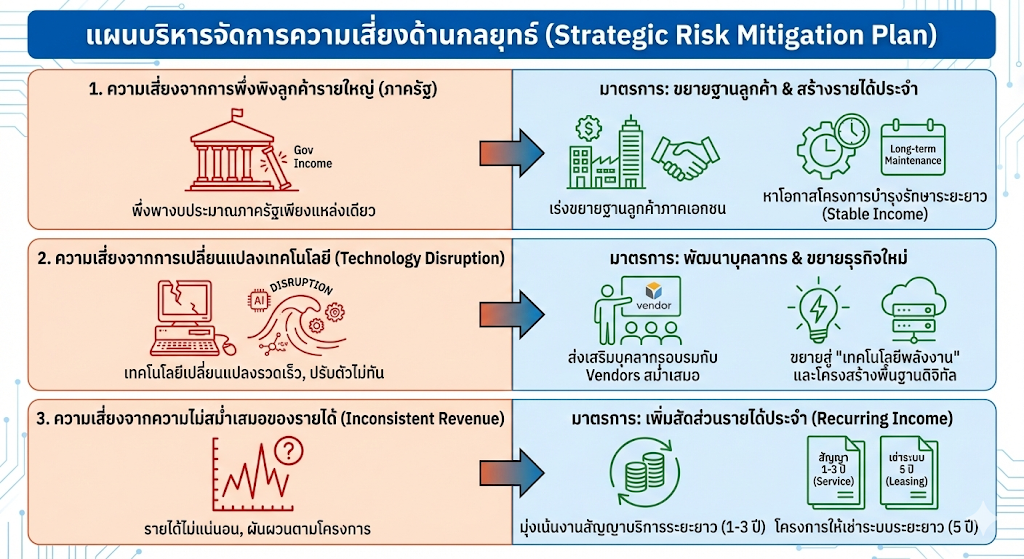
| ความเสี่ยงด้านกลยุทธ์ | 1. ความเสี่ยงจากการเปลี่ยนแปลงทางเทคโนโลยี (Technology Disruption): อุตสาหกรรมเทคโนโลยีสารสนเทศและโทรคมนาคมมีการเปลี่ยนแปลงที่รวดเร็วและรุนแรง (Disruptive Technology) โดยเฉพาะการเข้ามาของเทคโนโลยีปัญญาประดิษฐ์ (AI), Cloud Computing และเทคโนโลยี 5G ซึ่งส่งผลให้ความต้องการใช้อุปกรณ์ฮาร์ดแวร์แบบดั้งเดิมลดลง และเปลี่ยนไปสู่การใช้ซอฟต์แวร์และแพลตฟอร์มมากขึ้น การก้าวกระโดดของเทคโนโลยีดังกล่าว ส่งผลกระทบต่อรูปแบบการให้บริการแบบดั้งเดิม บริษัทจึงได้ปรับกลยุทธ์มุ่งสู่การเป็นผู้นำด้านโครงสร้างพื้นฐานดิจิทัล (Digital Infrastructure) ครบวงจร โดยขยายธุรกิจเข้าสู่ตลาด Data Center และ AI Solutions เพื่อลดความเสี่ยงจากการพึ่งพาเทคโนโลยีเก่าและสร้าง New S-Curve ให้กับองค์กร 2. ความเสี่ยงจากการพึ่งพิงลูกค้ารายใหญ่ (Reliance on large customers): แม้ลูกค้าภาครัฐยังคงเป็นฐานรายได้สำคัญ แต่บริษัทได้เร่งขยายฐานลูกค้า ซึ่งจะเป็นภาคเอกชนในกลุ่มพลังงานและโรงงานอุตสาหกรรม รวมถึงการเพิ่มสัดส่วนรายได้ประจำ (Recurring Income) จากงานบำรุงรักษาและบริการ Managed Services เพื่อสร้างเสถียรภาพของกระแสเงินสดและลดการพึ่งพิงงบประมาณภาครัฐเพียงแหล่งเดียว 3. ความเสี่ยงจากความไม่สม่ำเสมอของรายได้ (Revenue Volatility Risk): ลักษณะการดำเนินธุรกิจแบบรับเหมาโครงการ (Project-based) ทำให้การรับรู้รายย่อมขึ้นอยู่กับความสำเร็จในการส่งมอบงานแต่ละงวด และปริมาณงานที่ชนะการประมูลในแต่ละปี ซึ่งอาจทำให้เกิดความไม่สม่ำเสมอของรายได้ในบางไตรมาส โดยเฉพาะในช่วงรอยต่อระหว่างการจบโครงการเก่าและการเริ่มโครงการใหม่ หากบริษัทขาดช่วงในการรับงาน หรือส่งมอบงานล่าช้ากว่ากำหนด จะส่งผลกระทบโดยตรงต่อผลประกอบการรวมของปี | 1. ความเสี่ยงจากการเปลี่ยนแปลงทางเทคโนโลยี (Technology Disruption):
2. ความเสี่ยงจากการพึ่งพิงลูกค้ารายใหญ่ (Reliance on large customers):
3. ความเสี่ยงจากความไม่สม่ำเสมอของรายได้ (Revenue Volatility Risk):
| สรุปมาตรการบริหารความเสี่ยงจากการพึ่งพิงลูกค้ารายใหญ่ (Reliance on large customers) :
สรุปมาตรการบริหารความเสี่ยงจากการเปลี่ยนแปลงทางเทคโนโลยี (Technology Disruption):
สรุปมาตรการบริหารความเสี่ยงจากความไม่สม่ำเสมอของรายได้ (Revenue Volatility Risk):
สรุปแผนงานการบริหารจัดการความเสี่ยงด้านกลยุทธ์
| 732 · Description: การเปลี่ยนแปลงด้านเทคโนโลยี · Info category: STRATEGIC_RISK · 734 · Description: การพึ่งพาลูกค้ารายใหญ่หรือน้อยราย · Info category: STRATEGIC_RISK · 737 · Other name: ความเสี่ยงจากความไม่สม่ำเสมอของรายได้ · Description: อื่น ๆ · Info category: STRATEGIC_RISK |
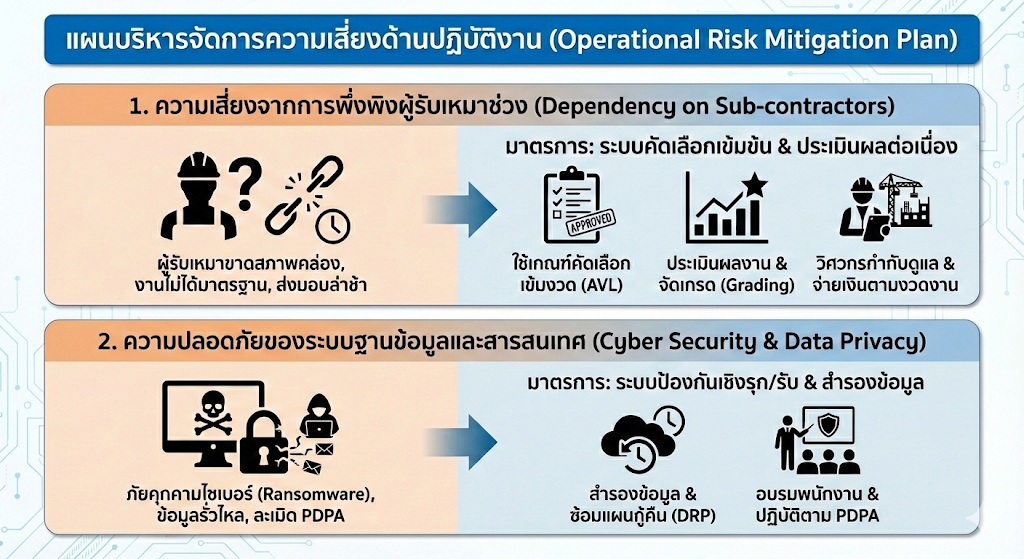
| ความเสี่ยงด้านปฏิบัติงาน | 1. ความเสี่ยงจากการพึ่งพิงผู้รับเหมาช่วง (Dependency on Sub-contractors): ในการดำเนินโครงการขนาดใหญ่ที่ครอบคลุมพื้นที่ทั่วประเทศ เช่น การวางโครงข่าย Fiber Optic, การวางโครงข่ายวิทยุสื่อสาร หรือการให้เช่าซื้ออุปกรณ์ระยะยาว บริษัทฯ จำเป็นต้องบริหารจัดการทรัพยากรให้เกิดประสิทธิภาพสูงสุด จึงมีการจ้างผู้รับเหมาช่วง (Sub-contractors) ที่มีความชำนาญเฉพาะด้านหรือมีความพร้อมในพื้นที่หน้างานเข้ามาดำเนินการ หากผู้รับเหมาขาดสภาพคล่องทางการเงิน ขาดแคลนแรงงาน หรือส่งมอบงานไม่ได้มาตรฐาน จะส่งผลกระทบโดยตรงต่อต้นทุนและชื่อเสียงของบริษัท 2. ความเสี่ยงด้านความปลอดภัยของระบบฐานข้อมูลและสารสนเทศ (Cyber Security & Data Privacy): ในยุคที่บริษัทมุ่งสู่ธุรกิจ Data Center และโครงสร้างพื้นฐานดิจิทัล ข้อมูลถือเป็นสินทรัพย์ที่มีค่าสูงสุด ทั้งข้อมูลความลับทางการค้าและข้อมูลส่วนบุคคล (ภัยคุกคามทางไซเบอร์ในปัจจุบันมีความรุนแรงขึ้น เช่น Ransomware หากระบบสารสนเทศถูกโจมตี จะส่งผลกระทบต่อความเชื่อมั่นของลูกค้าและภาพลักษณ์ขององค์กรอย่างรุนแรง | 1. ความเสี่ยงจากการพึ่งพิงผู้รับเหมาช่วง (Dependency on Sub-contractors):
2. ความเสี่ยงด้านความปลอดภัยของระบบฐานข้อมูลและสารสนเทศ (Cyber Security & Data Privacy):
| สรุปมาตรการบริหารความเสี่ยงจากการพึ่งพิงผู้รับเหมาช่วง (Dependency on Sub-contractors):
สรุปมาตรการบริหารความเสี่ยงด้านความปลอดภัยของระบบฐานข้อมูลและสารสนเทศ (Cyber Security & Data Privacy):
สรุปแผนงานการบริหารจัดการความเสี่ยงปฏิบัติงาน
| 739 · Description: การขาดแคลนหรือพึ่งพิงแรงงานที่มีศักยภาพ · Info category: OPERATIONAL_RISK · 755 · Other name: ความเสี่ยงด้านความปลอดภัยของระบบฐานข้อมูลและสารสนเทศ · Description: อื่น ๆ · Info category: OPERATIONAL_RISK |
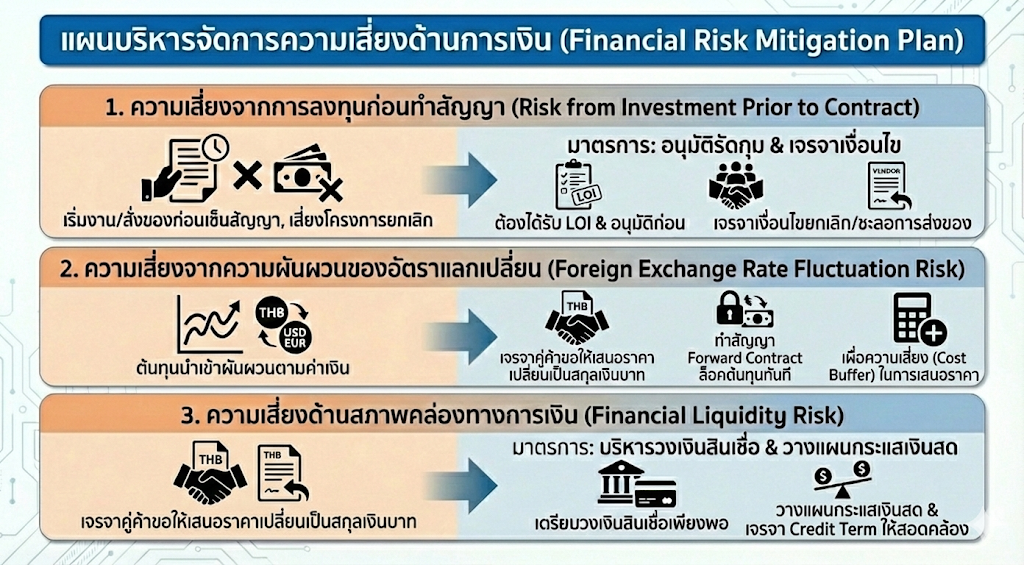
| ความเสี่ยงด้านการเงิน | 1. ความเสี่ยงจากความผันผวนของอัตราแลกเปลี่ยน (Foreign Exchange Rate Risk) : ในบางโครงการ บริษัทจำเป็นต้องนำเข้าอุปกรณ์เทคโนโลยีสารสนเทศ หรืออุปกรณ์โครงข่าย จากต่างประเทศ ซึ่งส่วนใหญ่มีการซื้อขายในสกุลเงินดอลลาร์สหรัฐ (USD) หรือยูโร (EUR) ในขณะที่รายได้หลักของบริษัทจากการรับเงินค่าจ้างอยู่ในรูปสกุลเงินบาท (ความผันผวนของอัตราแลกเปลี่ยนเงินตราต่างประเทศที่ไม่สามารถควบคุมได้ อาจส่งผลกระทบโดยตรงต่อต้นทุนโครงการและกำไรขั้นต้น (Gross Margin) ของบริษัท โดยเฉพาะในโครงการที่มีระยะเวลาดำเนินการยาวนาน 2. ความเสี่ยงด้านสภาพคล่องทางการเงิน (Financial Liquidity Risk): การดำเนินโครงการขนาดใหญ่ เช่น งานก่อสร้างสถานีฐานหรือศูนย์ข้อมูล จำเป็นต้องใช้เงินทุนหมุนเวียน (Working Capital) จำนวนมากสำหรับค่าวัสดุอุปกรณ์และค่าจ้างผู้รับเหมา ในขณะที่การรับชำระเงินจากลูกค้า (โดยเฉพาะหน่วยงานภาครัฐ) จะเป็นไปตามงวดงาน (Milestone) ซึ่งต้องผ่านกระบวนการตรวจรับที่เข้มงวดและอาจใช้เวลานาน หากเกิดความล่าช้าในการตรวจรับงาน อาจส่งผลให้กระแสเงินสดรับไม่สอดคล้องกับกระแสเงินสดจ่าย (Cash Flow Mismatch) และกระทบต่อสภาพคล่องของบริษัท 3. ความเสี่ยงจากการให้บริการหรือสั่งซื้ออุปกรณ์ก่อนทำสัญญากับลูกค้า (Risk from Providing Services or Ordering Equipment Prior to Contract Signing): ในสภาวะการแข่งขันที่รุนแรงของธุรกิจรับเหมาวางระบบสื่อสารโทรคมนาคม (Turnkey Project) ความรวดเร็วในการส่งมอบงานถือเป็นปัจจัยสำคัญในการชิงความได้เปรียบ ในบางกรณีบริษัทอาจมีความจำเป็นต้องเริ่มดำเนินการบางส่วนล่วงหน้า เช่น การสำรวจพื้นที่ การออกแบบระบบ หรือการสั่งซื้ออุปกรณ์ที่มีระยะเวลาผลิตนาน (Long Lead Time) เพื่อให้ทันต่อกำหนดการใช้งานของลูกค้า ซึ่งการดำเนินการดังกล่าวก่อนที่จะมีการลงนามสัญญาจ้างอย่างเป็นทางการ (Official Contract) ย่อมมีความเสี่ยงหากโครงการถูกยกเลิก หรือมีการเปลี่ยนแปลงเงื่อนไขสัญญาในภายหลัง ซึ่งอาจส่งผลให้บริษัทต้องแบกรับภาระค่าใช้จ่ายที่เกิดขึ้นแล้ว (Sunk Cost) | 1. ความเสี่ยงจากความผันผวนของอัตราแลกเปลี่ยน (Foreign Exchange Rate Risk) :
2. ความเสี่ยงด้านสภาพคล่องทางการเงิน (Financial Liquidity Risk):
3. ความเสี่ยงจากการให้บริการหรือสั่งซื้ออุปกรณ์ก่อนทำสัญญากับลูกค้า (Risk from Providing Services or Ordering Equipment Prior to Contract Signing):
| สรุปมาตรการบริหารความเสี่ยงจากการให้บริการหรือสั่งซื้ออุปกรณ์ก่อนทำสัญญากับลูกค้า (Risk from Providing Services or Ordering Equipment Prior to Contract Signing):
สรุปมาตรการบริหารความเสี่ยงจากความผันผวนของอัตราแลกเปลี่ยน (Foreign Exchange Rate Risk):
สรุปมาตรการบริหารความเสี่ยงด้านสภาพคล่องทางการเงิน (Financial Liquidity Risk):
สรุปแผนงานการบริหารจัดการความเสี่ยงด้านการเงิน
| 764 · Description: ความผันผวนของอัตราแลกเปลี่ยน / อัตราดอกเบี้ย / อัตราเงินเฟ้อ · Info category: FINANCIAL_RISK · 1724 · Description: ความเสี่ยงจากการขาดสภาพคล่องในการดำเนินธุรกิจ · Info category: FINANCIAL_RISK · 767 · Other name: ความเสี่ยงจากการให้บริการหรือสั่งซื้ออุปกรณ์ก่อนทำสัญญากับลูกค้า · Description: อื่น ๆ · Info category: FINANCIAL_RISK |
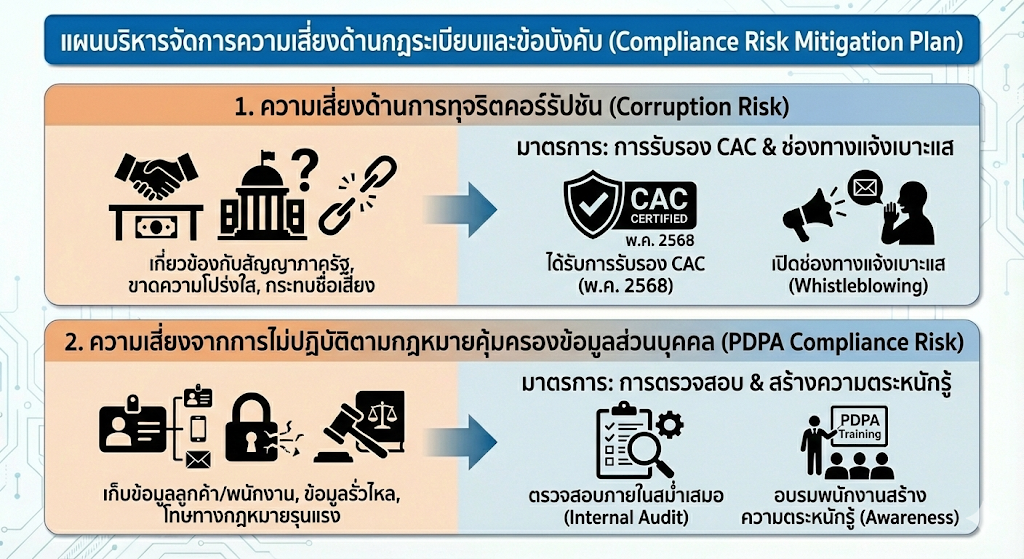
| ความเสี่ยงด้านกฎระเบียบและข้อบังคับ | 1. ความเสี่ยงจากการไม่ปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA Compliance Risk): ในการดำเนินธุรกิจปกติของบริษัททั้งงานโครงการรับเหมาวางระบบ (Turnkey) งานบริการบำรุงรักษา และการบริหารจัดการภายในองค์กร จำเป็นต้องมีการเก็บรวบรวม ใช้ และเปิดเผยข้อมูลส่วนบุคคลของบุคคลที่เกี่ยวข้องหลายกลุ่ม ได้แก่ ข้อมูลผู้ติดต่อฝ่ายลูกค้า (ทั้งภาครัฐและเอกชน) ข้อมูลคู่ค้าทางธุรกิจ ผู้รับเหมาช่วง รวมถึงข้อมูลพนักงานภายในบริษัทฯ จำนวนมาก หากกระบวนการจัดเก็บและประมวลผลข้อมูลเหล่านี้ไม่รัดกุม จนเกิดเหตุการณ์ข้อมูลรั่วไหลหรือนำไปใช้ผิดวัตถุประสงค์โดยไม่ได้รับความยินยอม จะถือเป็นการฝ่าฝืนพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (PDPA) ซึ่งมีบทลงโทษทั้งทางแพ่ง อาญา และปกครองที่รุนแรง รวมถึงกระทบต่อความน่าเชื่อถือขององค์กร 2. ความเสี่ยงด้านการทุจริตคอร์รัปชัน (Corruption Risk): เนื่องจากการดำเนินธุรกิจหลักของบริษัทเกี่ยวข้องกับการประมูลงานและทำสัญญากับหน่วยงานภาครัฐและรัฐวิสาหกิจ ซึ่งเป็นกลุ่มที่มีความเสี่ยงสูงในเรื่องความโปร่งใสและการใช้อิทธิพล หากบริษัทฯ ขาดมาตรการควบคุมที่ดี อาจเกิดการกระทำที่ส่อไปในทางทุจริตโดยรู้เท่าไม่ถึงการณ์ของพนักงาน หรือถูกกล่าวหาว่ามีส่วนเกี่ยวข้องกับการให้สินบน ซึ่งจะส่งผลกระทบอย่างรุนแรงต่อชื่อเสียง ภาพลักษณ์ และสถานะการเป็นคู่ค้ากับหน่วยงานรัฐ | 1. ความเสี่ยงจากการไม่ปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA Compliance Risk):
2. ความเสี่ยงด้านการทุจริตคอร์รัปชัน (Corruption Risk):
| สรุปมาตรการบริหารความเสี่ยงด้านการทุจริตคอร์รัปชัน (Corruption Risk)
สรุปมาตรการบริหารความเสี่ยงจากการไม่ปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA Compliance Risk)
สรุปแผนงานการบริหารจัดการความเสี่ยงด้านกฎระเบียบและข้อบังคับ
| 758 · Description: การละเมิดกฎระเบียบและกฎหมายที่เกี่ยวข้อง · Info category: COMPLIANCE_RISK · 760 · Other name: ความเสี่ยงด้านการทุจริตคอร์รัปชัน · Description: อื่น ๆ · Info category: COMPLIANCE_RISK |